

AI otkrio kritične rupe u programskom jeziku, ugašene stranice vlada, škola i bolnica
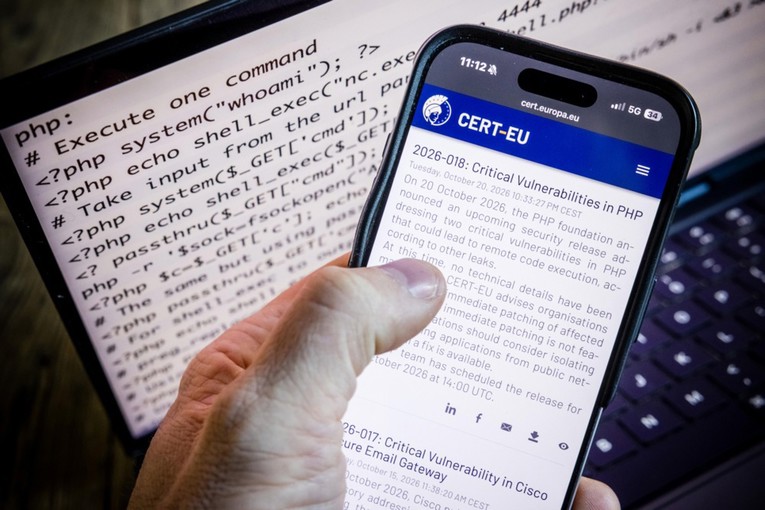
ISTRAŽIVAČI su uz pomoć umjetne inteligencije otkrili dvije kritične ranjivosti u PHP-u, programskom jeziku koji se koristi za pokretanje velikog broja web-stranica. Propusti su mogli omogućiti napadačima da bez prijave pokrenu vlastiti kod na ranjivom poslužitelju.
PHP-ov sigurnosni tim objavio je zakrpe 21. listopada i pozvao korisnike da odmah ažuriraju sustave. Popravci su dostupni u verzijama 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Oba propusta, označena kao CVE-2026-109618 i CVE-2026-109619, ocijenjena su s 9,2 od 10 po sustavu CVSS.
Neke stranice privremeno ugašene
BBC je izvijestio da su web-stranice diljem svijeta privremeno isključivane zbog sigurnosnog rizika. Među njima su bile i stranice vladinih tijela, škola i bolnica u Europi.
Sigurnosne agencije preporučile su organizacijama koje ne mogu odmah instalirati zakrpe da privremeno isključe pogođene stranice. To je bila mjera opreza, a ne potvrda da su te stranice hakirane.
Privremeno su ugašene stranice njemačkih saveznih tijela, francuskih prefektura i belgijskog Ministarstva vanjskih poslova, kao i nizozemski portal Overheid.nl te javne internetske usluge finske vlade.
BBC je izvijestio da su, među ostalima, nedostupne bile stranice gradskih uprava Edinburgha, Oxforda, Bristola, Lambetha i Barneta te web-stranice emisija Doctor Who i The Traitors. Veza između svih tih prekida i ranjivosti u PHP-u tada nije bila potvrđena.
U Nizozemskoj su, zbog sigurnosnog rizika, privremeno ugašene stranice luke Rotterdam, državnog portala Overheid.nl, tamošnjeg nogometnog saveza KNVB-a, pet najvećih političkih stranaka i više bolnica. Sigurnosne agencije preporučile su organizacijama koje ne mogu odmah instalirati zakrpe da privremeno isključe pogođene stranice.
Zaklada Wikimedia, koja vodi Wikipediju, ugasila je neke svoje sustave dok ih ne zakrpa.
Na hitno ažuriranje upozorile su i agencije u SAD-u, Japanu, Australiji i Ujedinjenom Kraljevstvu, a američka NSA preporučila je organizacijama koje ne mogu odmah instalirati zakrpu da privremeno isključe pogođene sustave.
Ranjivosti se nalaze u jezgri PHP-a, a ne u pojedinom dodatku ili sustavu za izradu stranica. PHP koriste i popularne platforme poput WordPressa, Drupala i Joomle, no to samo po sebi ne znači da je svaka stranica na tim platformama bila ranjiva.
Propuste su pronašle dvije istraživačke skupine
Sigurnosna tvrtka Calif otkrila je jedan od propusta u sklopu OpenAI-jeva projekta Patch the Planet, uz pomoć modela GPT-5.6 Sol. Tvrtka Wiz neovisno je pronašla i prijavila oba propusta, koristeći vlastite alate i modele umjetne inteligencije. Popravke je pripremio PHP-ov sigurnosni tim uz pomoć istraživača i tehnoloških tvrtki.
Propusti su mogli omogućiti napadačima izvršavanje zlonamjernog koda na poslužitelju. Ovisno o njegovim postavkama i ovlastima, napadač bi tako mogao pristupiti podacima ili mijenjati sadržaj stranice.
OpenAI je objavio da, prema njihovim saznanjima, istraživači su ranjivosti pronašli prije napadača. Cloudflare je, međutim, izvijestio da je uočio promet usmjeren prema svojim korisnicima nakon što su detalji o ranjivostima procurili prije službene objave. Nije potvrđeno da su propusti prije zakrpavanja bili masovno iskorištavani.
Administratori stranica trebali bi provjeriti koju verziju PHP-a koriste i instalirati odgovarajuću zakrpu.


